Als u een kleinere zorg- of jeugdhulporganisatie bent, kan informatiebeveiliging een lastig onderwerp zijn. Maar ook u werkt met belangrijke en gevoelige informatie, en daarom moet ook u aan de norm voor informatiebeveiliging voldoen. Het volwassenheidsmodel informatiebeveiliging helpt u hierbij op weg.
Alle zorgorganisaties moeten aantoonbaar werken volgens de NEN 7510. Voor jeugdhulpaanbieders geldt de ISO 27001.
De Inspectie Gezondheidszorg en Jeugd (IGJ) gebruikt het volwassenheidsmodel in het toezicht om te beoordelen waar kleine zorgaanbieders staan en te bepalen welke verbeteracties er nodig zijn als zij nog niet voldoen aan deze normen. Met behulp van dit model kunt u ook zelf een inschatting maken waar uw organisatie staat op het gebied van informatiebeveiliging, waar verbetering nodig is en waar u als eerste mee aan de slag kunt gaan.
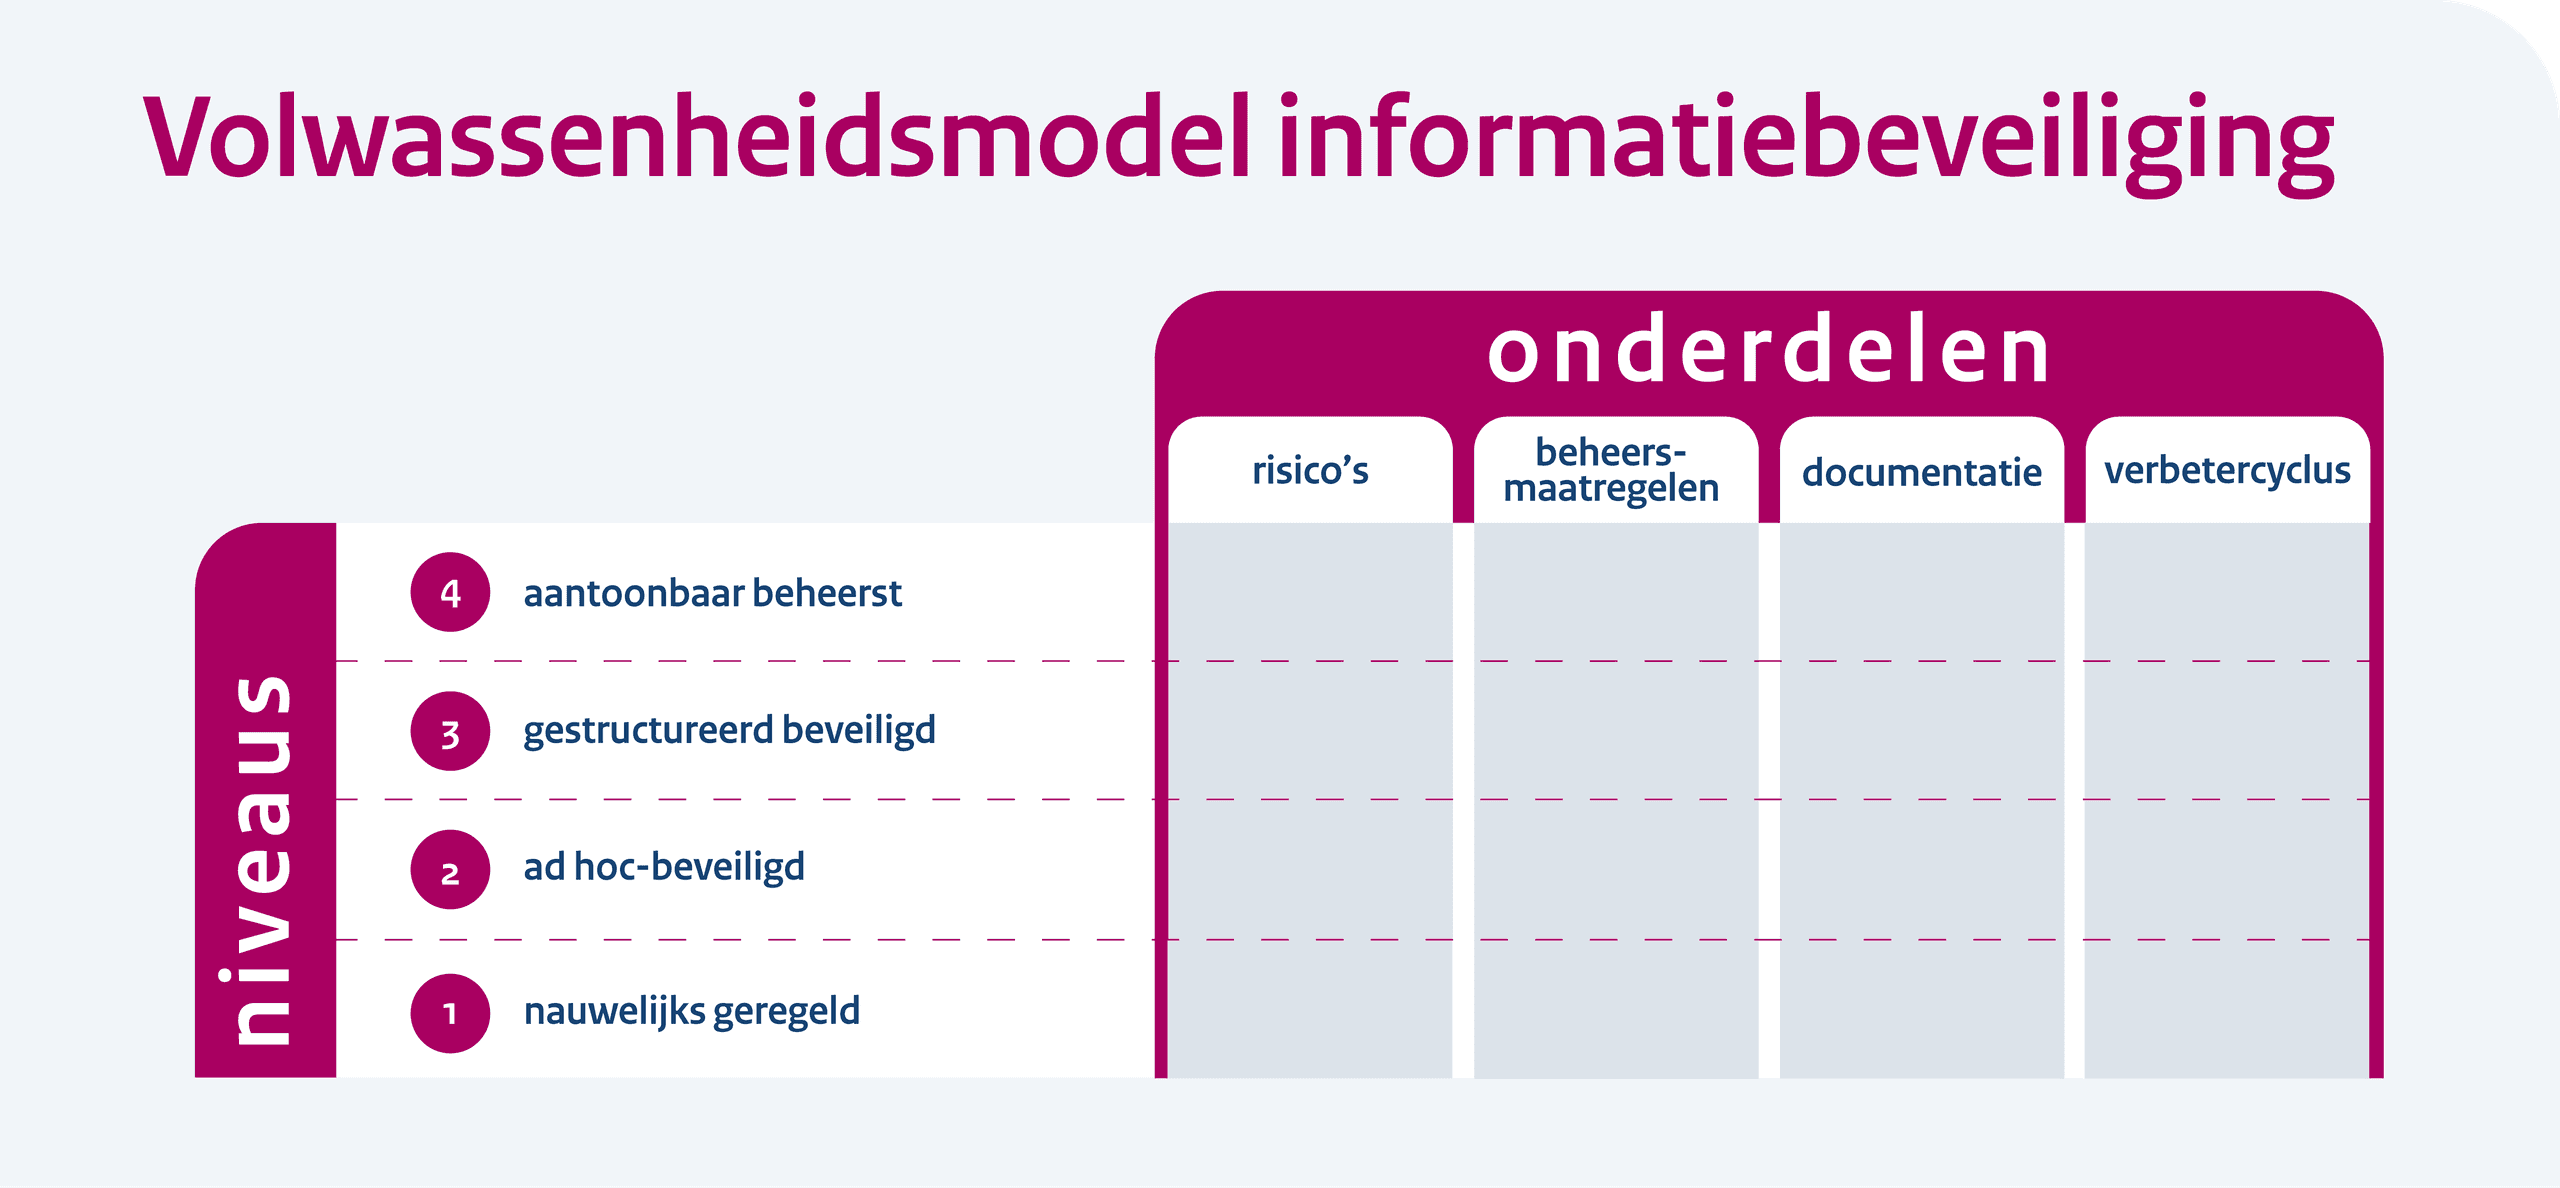
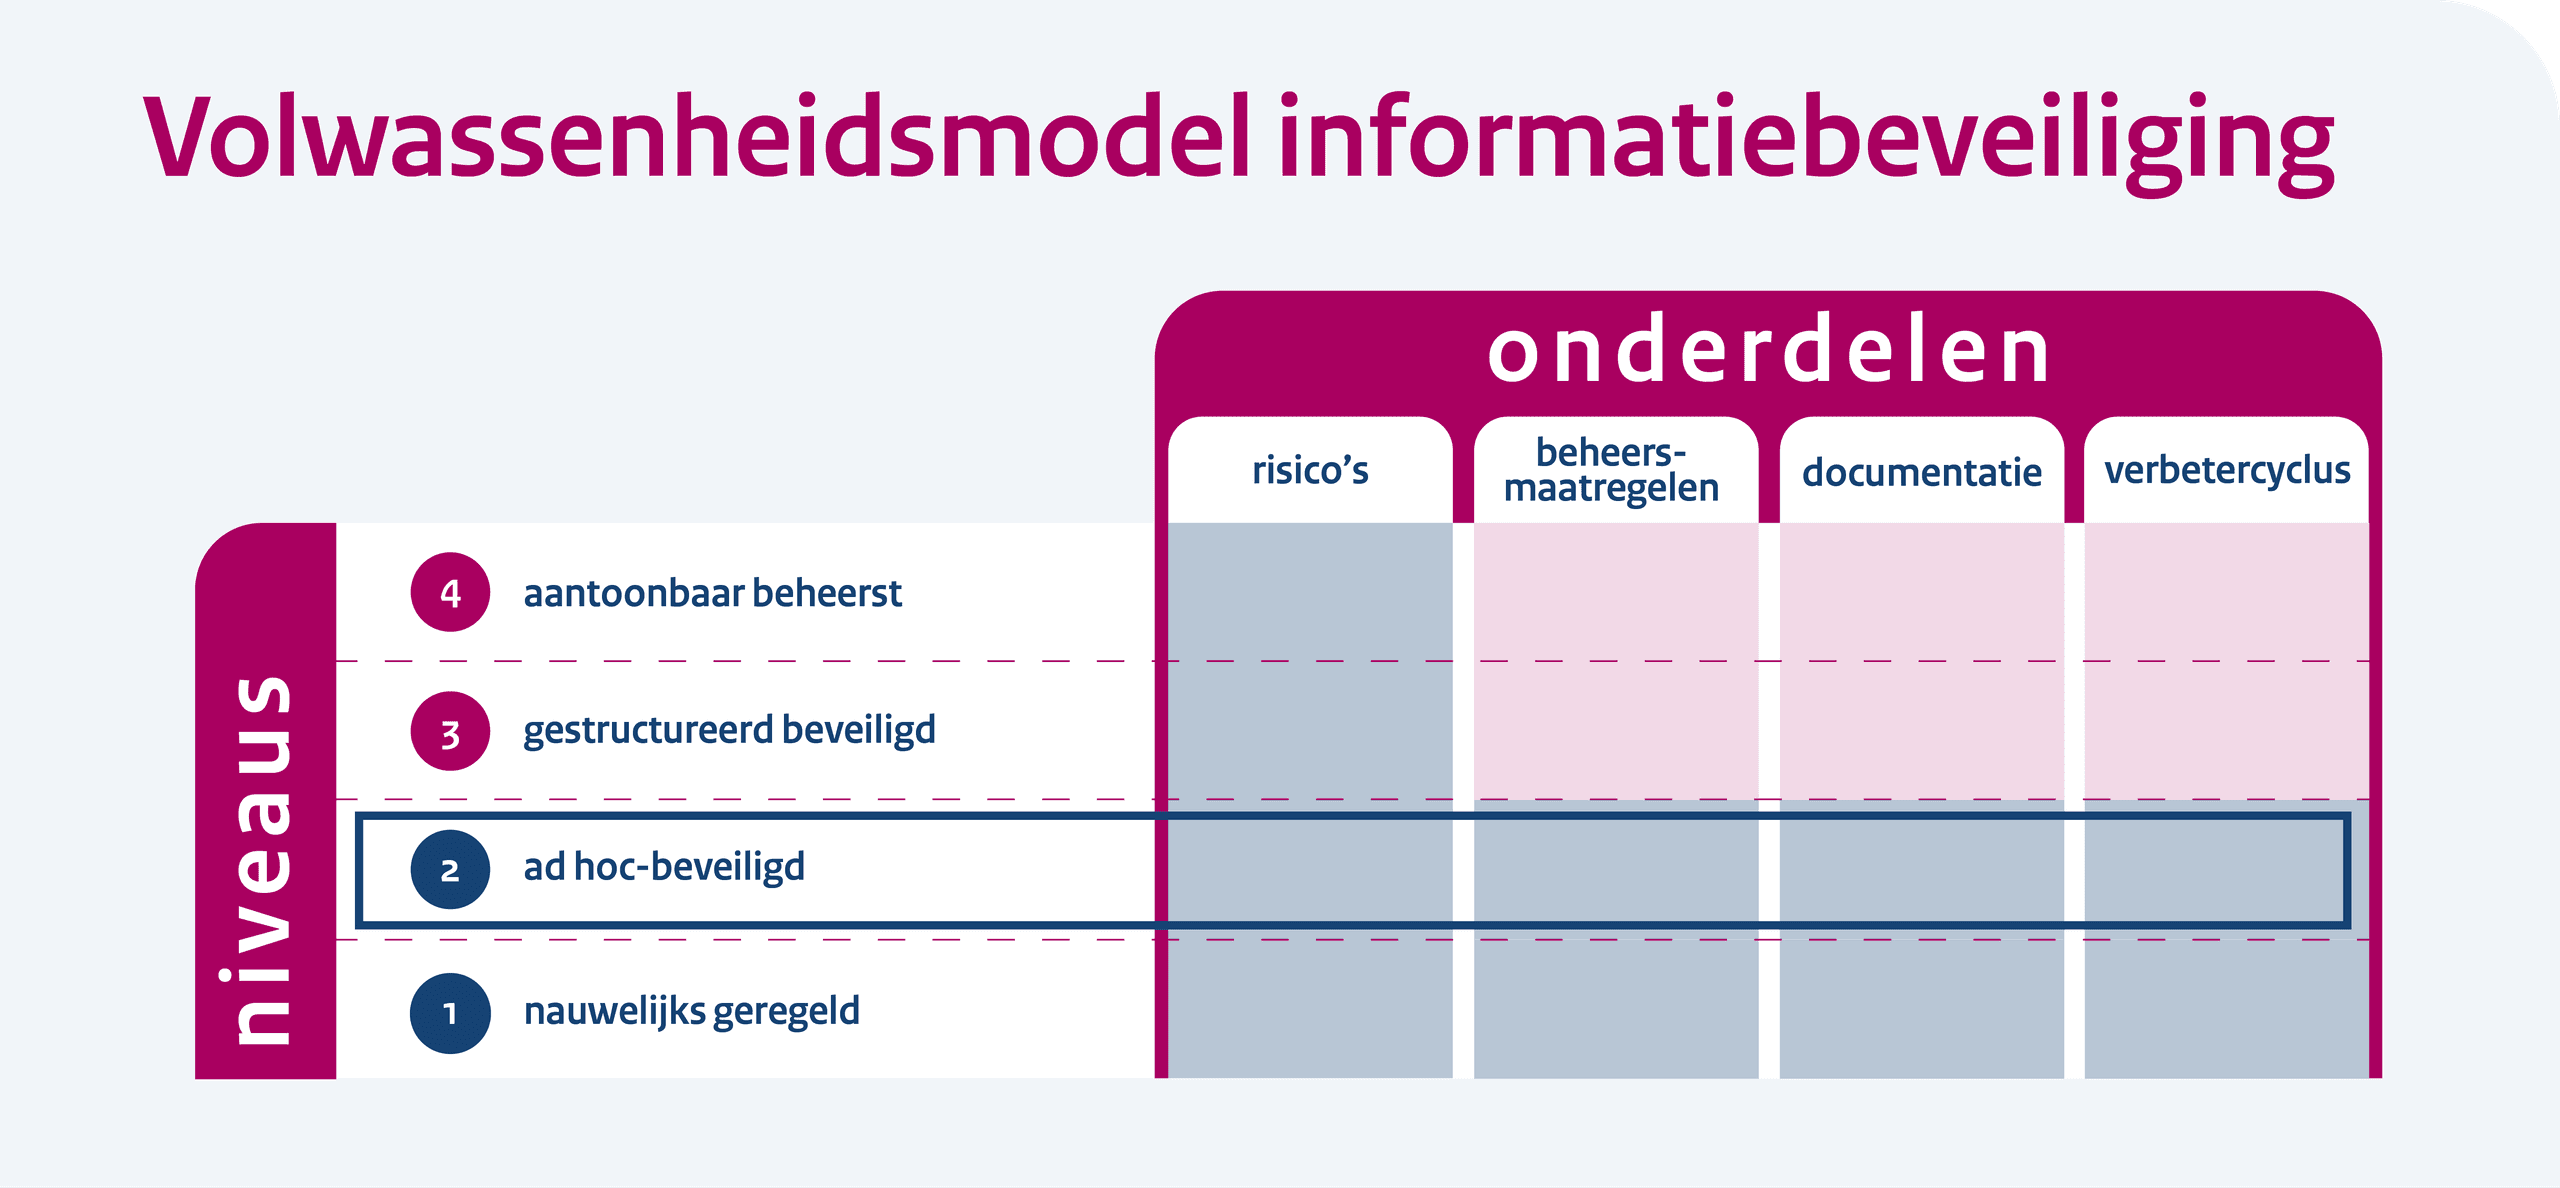
Het volwassenheidsmodel heeft 4 niveaus van informatiebeveiliging:
- Nauwelijks geregeld
- Ad hoc beveiligd
- Gestructureerd beveiligd
- Aantoonbaar beheerst
Hoe hoger u uitkomt in het model, hoe volwassener de informatiebeveiliging binnen uw organisatie. Hoe lager uw niveau, hoe kwetsbaarder uw organisatie is voor bijvoorbeeld uitval van systemen of het lekken van vertrouwelijke gegevens.
Als u op het hoogste niveau zit, werkt u aantoonbaar volgens de norm NEN 7510 of ISO 27001. Alleen dan voldoet u dus aan de wet.4 onderdelen per volwassenheidsniveau
Op elk niveau ziet u 4 onderdelen: risico's, beheersmaatregelen, documentatie en verbetercyclus. Deze geven vereenvoudigd weer wat de normen NEN 7510 en ISO 27001 vragen.
Hoe bepaalt u het volwassenheidsniveau van uw organisatie?
Om te bepalen hoe volwassen uw organisatie is op het gebied van informatiebeveiliging, bekijkt u per onderdeel welk niveau u al heeft bereikt. Heeft u alle 4 de onderdelen van een niveau op orde? Dan heeft u dit niveau van het model voltooid. Uw algehele volwassenheidsniveau is het hoogste niveau waarop u alle onderdelen op orde heeft. Scoort u bijvoorbeeld op alle onderdelen ten minste op niveau 3, dan is uw volwassenheidsniveau 3.
Anders gezegd: het onderdeel waar u het laagst op scoort, bepaalt uw algehele volwassenheidsniveau.
Heeft u de risico's in kaart gebracht op niveau 4, maar zit u bij de andere onderdelen nog op niveau 2, dan is uw volwassenheidsniveau op dat moment niveau 2.1. Nauwelijks geregeld:
Uw organisatie heeft geen inzicht in de risico’s die zij loopt op het gebied van informatiebeveiliging.
2. Ad hoc beveiligd:
Uw organisatie heeft enkele informatiebeveiligingsrisico’s in beeld, maar u heeft geen gestructureerde risicoanalyse gedaan.
3. Gestructureerd beveiligd:
Uw organisatie heeft op een gestructureerde manier uitgezocht wat de gangbare risico’s zijn voor een organisatie als de uwe, of wat de gangbare risico’s zijn voor de belangrijkste informatiesystemen die u gebruikt (bijv. het EPD/ECD/HIS). Uw organisatie heeft geen volledige analyse gedaan van alle informatiebronnen, -systemen en -processen die uw organisatie gebruikt.
4. Aantoonbaar beheerst:
Uw organisatie heeft een complete risicoanalyse uitgevoerd om de informatiebeveiligingsrisico’s van uw organisatie in kaart te brengen. Daarbij zijn alle relevante perspectieven meegenomen, zoals die van de IT-beheerder, managers en gebruikers.
1. Nauwelijks geregeld:
Uw organisatie heeft niet bewust aandacht besteed aan beheersmaatregelen op het gebied van informatiebeveiliging. Mogelijk hebben uw ICT-leveranciers beheersmaatregelen ingericht.
2. Ad hoc beveiligd:
Uw organisatie heeft enkele beheersmaatregelen geïmplementeerd, maar u weet niet of dit alle noodzakelijke beheersmaatregelen zijn. Mogelijk heeft u alleen technische beveiligingsmaatregelen genomen, maar u heeft nog niet gekeken naar procedures of het gedrag van uw medewerkers. Of u heeft alleen maatregelen genomen om de vertrouwelijkheid van gegevens te garanderen, maar niet om de beschikbaarheid van informatie te managen.
3. Gestructureerd beveiligd:
Uw organisatie heeft de benodigde technische en organisatorische maatregelen ingevoerd om de gangbare risico’s voor uw organisatie te beheersen. Het gaat dan om de gangbare risico’s voor een organisatie als de uwe, of die van de belangrijkste informatiesystemen die u gebruikt (bijv. het EPD/ECD/HIS).
4. Aantoonbaar beheerst:
Uw organisatie heeft alle benodigde beheersmaatregelen ingevoerd voor het beheersen van de risico’s uit de risicoanalyse. Van alle beheersmaatregelen uit de NEN 7510 heeft u bepaald of ze voor uw organisatie van toepassing zijn. Zo ja, dan zijn ze ingevoerd. Zo nee, dan is in de Verklaring van Toepasselijkheid terug te vinden wat uw overwegingen hierbij waren.
1.Nauwelijks geregeld:
Uw organisatie heeft het beleid, de risico’s en de beheersmaatregelen niet gedocumenteerd.
2.Ad hoc beveiligd:
Uw organisatie heeft het beleid, de risico’s en de beheersmaatregelen niet gedocumenteerd. Er staan bijvoorbeeld wel wat losse dingen op papier, maar er is geen helder overzicht van de geïdentificeerde risico’s en ingevoerde beheersmaatregelen. Of er is al wel een aanzet tot bijvoorbeeld een informatiebeveiligingsbeleid, maar dit is nog niet compleet.
3.Gestructureerd beveiligd:
Uw organisatie heeft een duidelijk beschreven informatiebeveiligingsbeleid en de risicoanalyse en de ingezette beheersmaatregelen zijn vastgelegd. Mogelijk werkt u al aan de documentatie die de NEN 7510 voorschrijft, maar dit is nog niet compleet.
4. Aantoonbaar beheerst:
Uw organisatie heeft alle documentatie die de NEN 7510 en/of ISO 27001 voorschrijven helder en vindbaar vastgelegd. De documentatie bestaat in ieder geval uit: het informatiebeveiligingsbeleid, de risicoanalyse, het plan om risico's te verminderen, de Verklaring van Toepasselijkheid, resultaten van audits, controles en beoordelingen door het management en bewijsstukken en registraties waaruit blijkt dat de beveiligingsmaatregelen daadwerkelijk worden uitgevoerd.
1. Nauwelijks geregeld:
Uw organisatie heeft informatiebeveiliging niet opgenomen in de verbetercyclus (pdca).
2. Ad hoc beveiligd:
Uw organisatie heeft de risico’s en beheersmaatregelen die zij in beeld heeft, meegenomen in haar verbetercyclus.
3. Gestructureerd beveiligd:
Uw organisatie heeft informatiebeveiliging gedeeltelijk opgenomen in de verbetercyclus (pdca) . U evalueert bijvoorbeeld wel af en toe de risico’s en de genomen beheersmaatregelen, maar dit gebeurt niet structureel. Of u evalueert de beheersmaatregelen wel regelmatig, maar u heeft nog nooit een audit laten uitvoeren door een onafhankelijke deskundige.
4. Aantoonbaar beheerst:
Uw organisatie heeft een volledig werkend Information Security Management System (ISMS). Uw organisatie verbetert de informatiebeveiliging steeds opnieuw volgens de stappen: plannen, uitvoeren, controleren en verbeteren (plan, do, check, act). Ook laat u het managementsysteem regelmatig toetsen door een onafhankelijke deskundige.
Aan de slag met informatiebeveiliging
Op deze pagina vindt u het volwassenheidsmodel. Vul dit model in door uw niveau per onderdeel te bepalen. Pas als u dit per onderdeel gedaan heeft, kunt u het algehele volwassenheidsniveau van de informatiebeveiliging in uw organisatie vaststellen.
Is het algehele volwassenheidsniveau van uw organisatie op dit moment lager dan niveau 4? Dan is het zaak om stapsgewijs te werken aan het versterken van uw informatiebeveiliging.
Kijk per onderdeel van het model wat u op het eerstvolgende niveau geregeld moet hebben. Werk daarbij van links naar rechts in het model: eerst de risico’s beter in beeld brengen, dan de bijbehorende beheersmaatregelen invoeren, alles goed vastleggen en tot slot de verbetercyclus uitbreiden/versterken.
Is dit nog wat lastig? Begin dan bij de grootste of meest kritische informatiestromen. Zoals het elektronisch patiëntendossier (EPD) of elektronisch cliëntendossier (ECD). Of medicatieoverzichten of de gegevensuitwisseling met ketenpartners. Vervolgens werkt u verder aan de kleinere informatiestromen (bijvoorbeeld HR-informatie).
Wilt u juist een grotere stap zetten? U kunt er ook voor kiezen om in 1 keer meerdere volwassenheidsniveaus op te schuiven. Als u nu op alle onderdelen op niveau 1 zit, kunt u er bijvoorbeeld ook voor kiezen om niveau 2 over te slaan en meteen toe te werken naar niveau 3 of zelfs niveau 4.
Het gaat erom dat u concrete, haalbare stappen zet naar een aantoonbaar beheerst informatiebeveiligingssysteem.